Cyberbezpieczeństwo w bibliotece – szkolenie dla dyrektorów bibliotek powiatu krasnostawskiego.
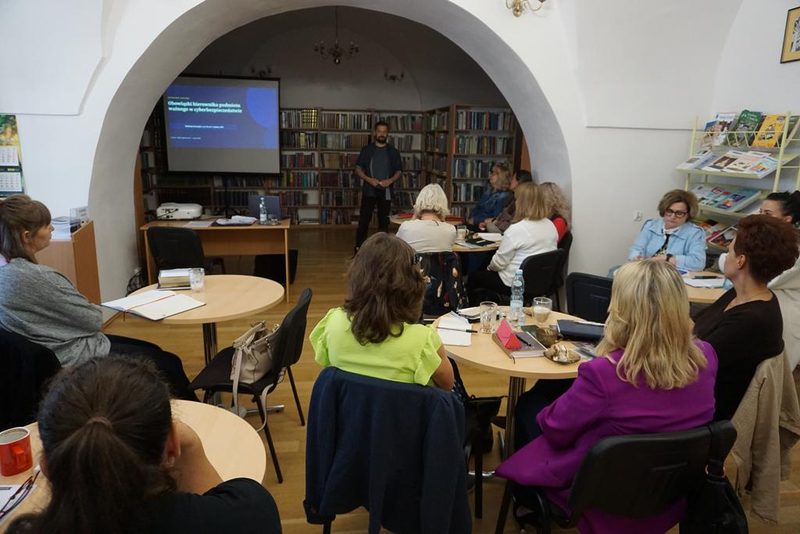
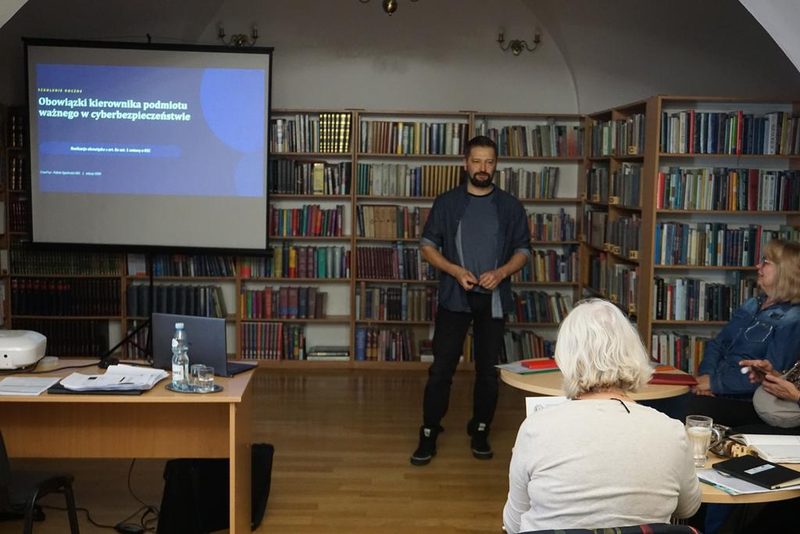
29 września 2026 r. Powiatowa Biblioteka Publiczna w Krasnymstawie zorganizowała szkolenie dla dyrektorów bibliotek powiatu krasnostawskiego poświęcone nowym obowiązkom w zakresie cyberbezpieczeństwa. Tematem spotkania były „Obowiązki kierownika podmiotu ważnego w cyberbezpieczeństwie”.
Szkolenie było okazją do zapoznania się z najważniejszymi zmianami wynikającymi z nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa, która w 2026 r. wprowadziła nowe obowiązki dla podmiotów objętych jej przepisami. Biblioteki będące samorządowymi instytucjami kultury zostały objęte ustawą jako podmioty ważne będące podmiotami publicznymi, co oznacza konieczność wdrożenia określonych rozwiązań organizacyjnych i technicznych.
Podczas szkolenia szczegółowo omówiono wymagania określone w załączniku nr 4 do ustawy, w tym obowiązek posiadania i faktycznego stosowania Systemu Zarządzania Bezpieczeństwem Informacji (SZBI).
SZBI to spójny zestaw polityk, procedur oraz środków technicznych i organizacyjnych służących ochronie systemów informacyjnych wykorzystywanych przez biblioteki przy realizacji zadań publicznych.
W praktyce oznacza to m.in. konieczność:
- prowadzenia inwentaryzacji sprzętu, oprogramowania, systemów i usług;
- kontrolowania wersji programów oraz ich bieżącego aktualizowania;
- zapewnienia fizycznej ochrony urządzeń i miejsc, w których przetwarzane są dane;
- stosowania ochrony antywirusowej i innych zabezpieczeń;
- ograniczenia dostępu do danych wyłącznie do osób posiadających odpowiednie uprawnienia;
- stosowania zasady minimalnych uprawnień;
- odbierania lub zawieszania dostępów po ustaniu zatrudnienia, zmianie obowiązków lub dłuższej nieobecności pracownika;
- określenia zasad bezpiecznej pracy zdalnej i korzystania z urządzeń mobilnych;
- odpowiedniego zabezpieczenia poczty elektronicznej;
- wykonywania odseparowanych kopii zapasowych i regularnego testowania możliwości odtworzenia danych;
- przygotowania oraz testowania procedur postępowania w przypadku awarii lub incydentu;
- prowadzenia szkoleń pracowników z zakresu cyberhigieny i reagowania na incydenty;
- określenia zasad postępowania w przypadku cyberzagrożeń;
- dokumentowania podejmowanych działań;
- przeprowadzania co najmniej raz w roku przeglądu stosowanych zabezpieczeń.
Omówiono również dodatkowe obowiązki, wśród których znalazły się m.in. wyznaczenie osoby kontaktowej, rozpoczęcie korzystania z systemu S46, zapewnienie możliwości zgłaszania cyberzagrożeń, podatności i incydentów oraz udostępnienie użytkownikom podstawowych informacji dotyczących cyberbezpieczeństwa.
Istotnym elementem nowych obowiązków jest także konieczność zgłaszania poważnych incydentów w terminie do 72 godzin od ich wykrycia, zapewnienia corocznego i udokumentowanego szkolenia dyrektora oraz spełnienia określonych wymogów dotyczących osób realizujących zadania związane z bezpieczeństwem informacji i zgłaszaniem incydentów.
Wdrożenie SZBI nie jest więc jedynie kwestią techniczną. To przede wszystkim odpowiedzialność organizacyjna, obejmująca dyrektora, pracowników oraz sposób funkcjonowania całej biblioteki.
Spotkanie było również przestrzenią do zadawania pytań, wymiany doświadczeń i dyskusji nad praktycznym wdrażaniem nowych wymagań w bibliotekach. Rozmowa o realnych zagrożeniach i dobrych praktykach pozwoliła spojrzeć na cyberbezpieczeństwo nie tylko jako na obowiązek wynikający z przepisów, ale przede wszystkim jako na ważny element bezpiecznego funkcjonowania współczesnej biblioteki.
Dziękujemy wszystkim uczestnikom za aktywny udział, pytania i wymianę doświadczeń. Bezpieczeństwo informacji to wspólna odpowiedzialność – warto budować je razem.